Datele furate în atacurile cibernetice nu oferă acces direct la banii din conturi. Avertismentul băncilor
Datele personale extrase în urma atacurilor cibernetice recente asupra serviciilor digitale ale statului nu le permit infractorilor să retragă direct bani din conturile bancare ale cetățenilor. Precizarea vine din partea Asociației Băncilor din Moldova, care avertizează însă că informațiile ajunse în mâinile atacatorilor ar putea fi folosite pentru a înșela oamenii prin apeluri telefonice, mesaje sau e-mailuri.
Asociația Băncilor din Moldova transmite că, în baza informațiilor comunicate de autorități, datele cardurilor bancare nu au fost compromise în urma incidentelor de securitate cibernetică. Nici cunoașterea numărului de cont IBAN nu este suficientă, de una singură, pentru accesarea contului sau retragerea banilor.
Riscul apare atunci când infractorii folosesc informațiile personale obținute pentru a câștiga încrederea celor pe care îi contactează. Aceștia se pot prezenta drept angajați ai unei bănci, reprezentanți ai unei instituții publice, ai poștei, ai unui operator de telefonie sau internet ori ai unui furnizor de energie electrică sau gaze naturale. De exemplu, un escroc ar putea suna o persoană, îi poate spune numele și alte date personale pentru a părea credibil, apoi îi poate cere un cod primit prin SMS, o parolă sau efectuarea unui transfer bancar.
Asociația avertizează că simplul fapt că cineva vă cunoaște datele personale nu înseamnă că este o persoană de încredere.
Pentru a evita pierderea banilor, reprezentanții sectorului bancar recomandă cetățenilor să nu divulge parole, coduri de autentificare primite prin SMS sau datele cardului bancar. De asemenea, oamenii sunt îndemnați să nu acceseze linkuri suspecte și să nu transfere bani sub presiunea persoanelor care îi contactează. Orice solicitare neobișnuită trebuie verificată direct prin canalele oficiale ale băncii, nu prin numerele de telefon sau linkurile transmise de presupusul reprezentant.
„Informarea și vigilența ne ajută să ne păstrăm banii în siguranță și să folosim cu încredere serviciile bancare. Verificați întotdeauna informațiile prin canalele oficiale ale băncii”, subliniază Asociația Băncilor din Moldova.
Amintim că în urma atacurilor cibernetice din perioada 19-23 octombrie, au fost extrase informații personale asociate cu aproximativ 750.000 de IDNP-uri. Premierul a explicat că această cifră nu înseamnă că au fost sparte 750.000 de conturi MPass, ci că, pentru fiecare dintre acești identificatori, ar fi fost extras cel puțin un element de date, precum numele, prenumele sau anul nașterii.
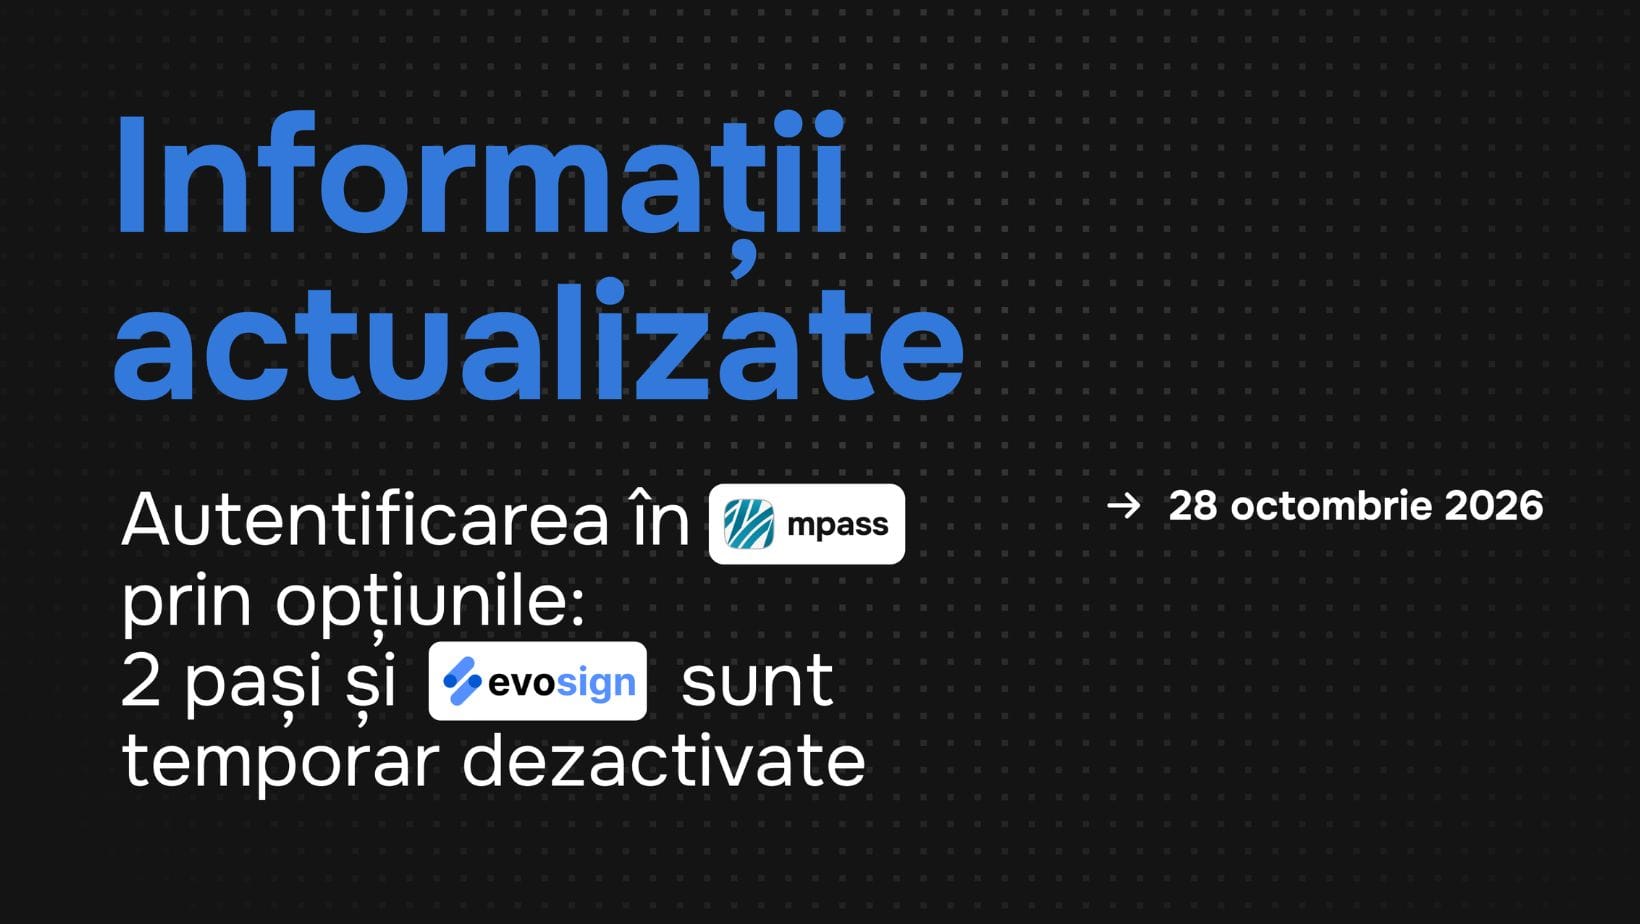
Autoritățile investighează și posibila implicare a unor actori statali străini în atacurile asupra infrastructurii digitale a Republicii Moldova. Între timp, mai multe servicii publice au fost supuse verificărilor suplimentare de securitate. De asemenea, autentificarea în MPass prin verificarea în doi pași și aplicația EVOSign a fost dezactivată temporar. Accesul la serviciile publice digitale rămâne posibil prin semnătura mobilă, semnătura electronică sau cartea de identitate, în timp ce autentificarea în aplicația EVO de pe telefon este disponibilă temporar doar prin semnătura mobilă.
 Redacția ziar.md
Autoritățile și reprezentanții băncilor le recomandă cetățenilor să manifeste prudență sporită în perioada următoare, deoarece informațiile extrase pot fi utilizate în noi tentative de fraudă.
- Atac cibernetic asupra serviciilor publice online din R. Moldova. Atacatorii ar fi încercat să fure date personale
- Datele personale a sute de mii de moldoveni, în vizorul hackerilor. Ce informații ar fi putut fi furate
- Alte 11 servicii publice digitale au devenit disponibile după atacurile cibernetice
- Serghei Diaconu, despre atacul cibernetic: Riscurile pentru cetățeni sunt mici, dar cresc dacă divulgă informații
- Directoarea Agenției de Guvernare Electronică se retrage temporar, după atacurile cibernetice. Anunțul premierului
Știri recomandate
Guvernul scoate la licitație terenuri și imobile ale statului. Un teren de 27 de hectare din Chișinău, printre bunuri
Ministerele, puse să reducă cheltuielile planificate. Trebuie găsiți bani și pentru compensații