Noi informații despre atacul cibernetic: 61 de servicii publice au fost restabilite, iar 21 rămân temporar indisponibile
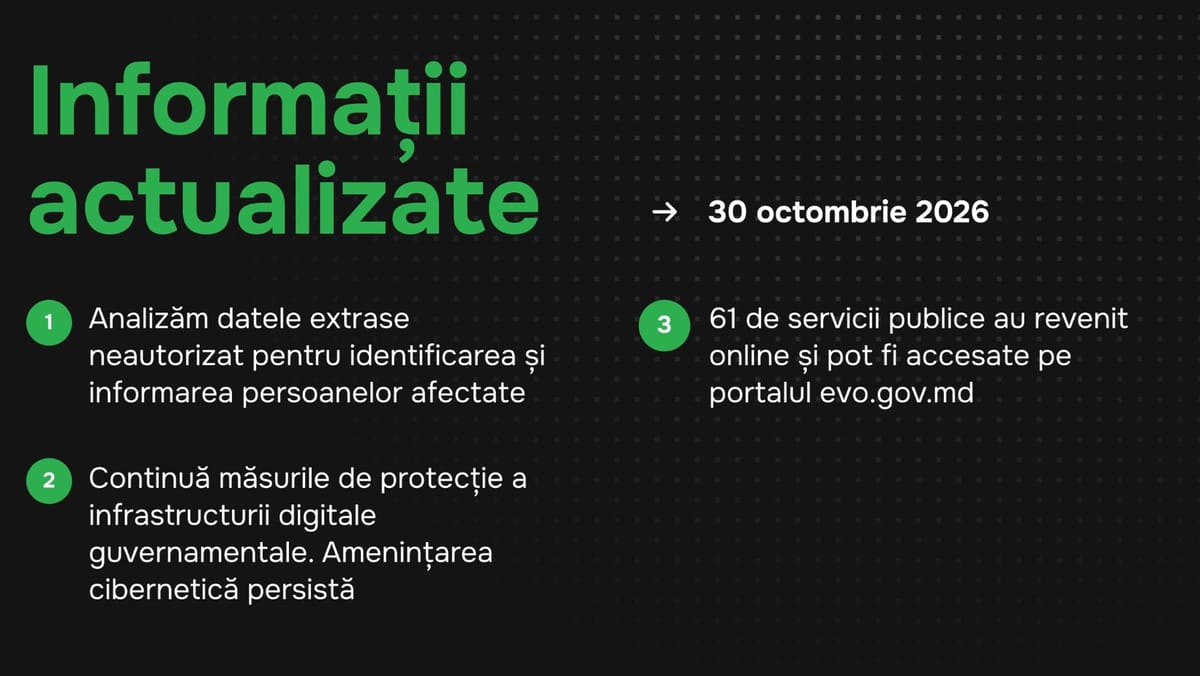
Autoritățile din Republica Moldova verifică informațiile extrase în urma atacurilor cibernetice recente pentru a stabili exact ce date au fost compromise și cui aparțin. Agenția de Guvernare Electronică (AGE) anunță că pregătește și un mecanism prin care persoanele afectate vor fi informate individual. Între timp, tentativele de atac continuă, însă verificările nu au identificat noi extrageri neautorizate de date din sistemele gestionate de instituție.
Într-un comunicat publicat vineri, 30 octombrie, Agenția de Guvernare Electronică anunță că, până pe 30 octombrie, 61 de servicii publice au revenit online și pot fi accesate prin platforma evo.gov.md. Alte 21 de servicii publice, oferite de mai multe instituții, rămân temporar indisponibile. Acestea vor fi restabilite treptat, după finalizarea verificărilor de securitate.
Instituția avertizează că amenințarea cibernetică persistă. Specialiștii identifică în continuare tentative de atac asupra sistemelor guvernamentale, prin care atacatorii încearcă să exploateze eventuale vulnerabilități. Totuși, în urma acestor noi tentative nu au fost identificate extrageri suplimentare de date din sistemele deținute de AGE, conform verificărilor efectuate până în prezent.
 Redacția ziar.md
În paralel cu măsurile de securitate, autoritățile analizează informațiile extrase anterior pentru a identifica persoanele afectate și tipurile de date care au ajuns în posesia atacatorilor. AGE explică faptul că sunt întocmite liste în funcție de categoriile de informații, care sunt apoi verificate pentru eliminarea datelor duplicate și a eventualelor neconcordanțe. Acest proces este necesar pentru a stabili cu exactitate ce informații au fost extrase în cazul fiecărei persoane.
Instituția lucrează și la un mecanism de notificare individuală a cetățenilor afectați. AGE susține că publicarea unor rezultate înainte de finalizarea verificărilor ar putea duce la informații greșite și ar crea îngrijorare suplimentară în rândul populației.
Un alt aspect important este că verificările efectuate până acum nu au identificat modificări sau alterări ale datelor cetățenilor din registrele de stat ca urmare a atacurilor cibernetice. Altfel spus, deși anumite informații personale ar fi fost copiate fără autorizare, autoritățile nu au constatat până acum că atacatorii ar fi schimbat datele înregistrate în sistemele statului.
Amintim că, pe 28 octombrie, atacurile cibernetice din perioada 19-23 octombrie au dus la extragerea unor date asociate cu aproximativ 750.000 de IDNP-uri. Șeful Guvernului, Vasile Tofan, a explicat că cifra nu reprezintă numărul conturilor MPass compromise. În unele cazuri, atacatorii ar fi obținut doar un element de identificare, precum numele, prenumele sau anul nașterii. Premierul a declarat și că autoritățile investighează posibila implicare a unor actori statali străini în atacurile asupra infrastructurii digitale a Republicii Moldova.
În contextul acestor incidente, autentificarea în MPass prin verificarea în doi pași și aplicația EVOSign a fost dezactivată temporar, pentru verificări suplimentare de securitate. De asemenea, directorul Centrului Național de Management al Crizelor, Serghei Diaconu, a avertizat că informațiile personale sustrase ar putea fi folosite în tentative de fraudă. Cetățenii sunt îndemnați să nu comunice parole, coduri primite prin SMS sau date bancare persoanelor care îi contactează telefonic ori prin mesaje, chiar dacă acestea cunosc anumite informații personale.
AGE anunță că va comunica public rezultatele confirmate ale verificărilor, precum și modalitatea prin care cetățenii afectați vor fi informați individual.
- Atac cibernetic asupra serviciilor publice online din R. Moldova. Atacatorii ar fi încercat să fure date personale
- Datele personale a sute de mii de moldoveni, în vizorul hackerilor. Ce informații ar fi putut fi furate
- Alte 11 servicii publice digitale au devenit disponibile după atacurile cibernetice
- Serghei Diaconu, despre atacul cibernetic: Riscurile pentru cetățeni sunt mici, dar cresc dacă divulgă informații
- Directoarea Agenției de Guvernare Electronică se retrage temporar, după atacurile cibernetice. Anunțul premierului
Știri recomandate
Consum de energie cu până la 35% mai mic: două case din Ialoveni, termoizolate prin „Casa Verde”
Acces limitat la serviciul „e-Traversare”. Poliția de Frontieră explică ce trebuie să știe cetățenii